Trezor підтвердила імпланти для крадіжки фраз у трьох гаманцях
Корисне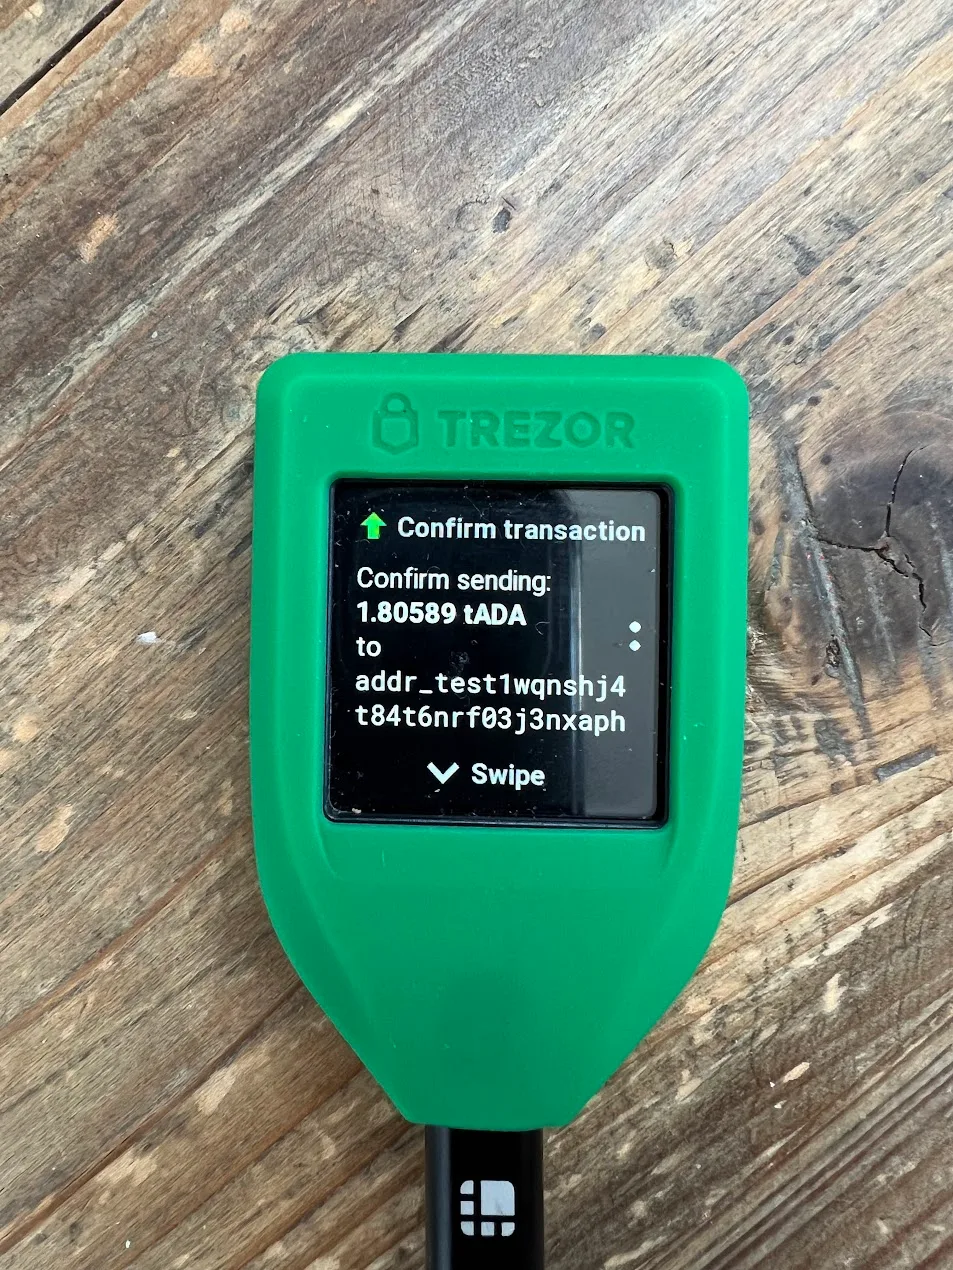
Trezor підтвердила: у трьох гаманцях Safe 5 від південно-східноазійського реселера CryptoBilis були шкідливі апаратні імпланти. Вони могли зчитувати фрази відновлення гаманця й надсилати їх зловмисникам.
Що робить імплант і чому його важко помітити
Фраза відновлення — це набір слів, з яких можна заново відкрити гаманець на будь-якому пристрої. Хто знає її, той керує коштами. Слова з’являються на екрані, коли користувач створює резервну копію або відновлює гаманець.
Імплант — додаткова плата між основною платою Safe 5 і дисплеєм. Вона стежить за тим, що показує екран. Легітимну прошивку й чип Secure Element вона не змінює.
У ці два моменти імплант і збирає слова відновлення. Так само він може забрати парольні фрази, якщо вони показані на екрані. Зібране плата шифрує й передає мобільною мережею на сервер, який контролюють нападники. Немає зв'язку — вона тримає дані й пробує знову, поки не вийде.
Що відомо про постраждалі пристрої
Все почалося у жовтні, коли клієнт, який купив Safe 5 в індонезійського реселера, знайшов усередині сторонню плату. Trezor тоді не отримала пристрій на дослідження й не могла підтвердити, що вміє плата.
Тепер компанія дослідила той гаманець у лабораторії, а ще два впізнала за фотографіями від власників. Усі три куплені в CryptoBilis з 20 серпня до 23 вересня 2026 року.
Після жовтневого попередження до Trezor звернулися 48 клієнтів CryptoBilis. Їхні пристрої розглядають у лабораторії або за фотографіями внутрішніх плат. Підтверджені імпланти поки що лише в Safe 5 з цього реселера. Гаманці інших реселерів регіону компанія теж перевірила й слідів втручання не знайшла.
Власники скомпрометованих гаманців не повідомляли про втрату коштів. Раніше імпланти знайшли в пристроях Ledger, проданих через CryptoBilis, і їх пов'язали з крадіжками криптовалюти.
Що змінює прошивка 2.13.1 і що робити власникам
11 листопада Trezor випустила прошивку 2.13.1. За словами компанії, її захист зупиняє знайдені імпланти, і вони нічого не зчитають на оновлених пристроях. Нинішню партію знайдених імплантів компанія назвала марною.
Але оновлення діє лише вперед. Фрази, які могли потрапити до зловмисників до встановлення прошивки, воно не захистить. Тому тим, хто купував Trezor у CryptoBilis, радять перенести криптовалюту на новий гаманець із новою фразою відновлення.
Заміну пристрою компанія пропонує всім, хто купував у цього реселера з березня 2026 року. Навіть якщо їхній гаманець не підтверджено як скомпрометований.
Скорочена мережа реселерів
Через ці атаки на ланцюг постачання Trezor скоротила глобальну мережу реселерів приблизно на 80%. Про такий намір компанія оголосила ще у жовтні, коли їй не було відомо про імпланти у власних пристроях.
За її словами, прибрані партнери були надійними й загрози не становили. Вони просто не відповідали суворішим вимогам. Решта мають дотримуватися жорсткіших правил: як пристрої постачають, зберігають і хто має до них доступ.
Джерело не каже, як саме імпланти потрапили в пристрої й скільки гаманців усього могло пройти через CryptoBilis. Відомо лише про три підтверджені.
Джерело: BleepingComputer